3 دقیقه
سرقت گسترده بیتکوین از کیفپولهای سرد کوینکایت
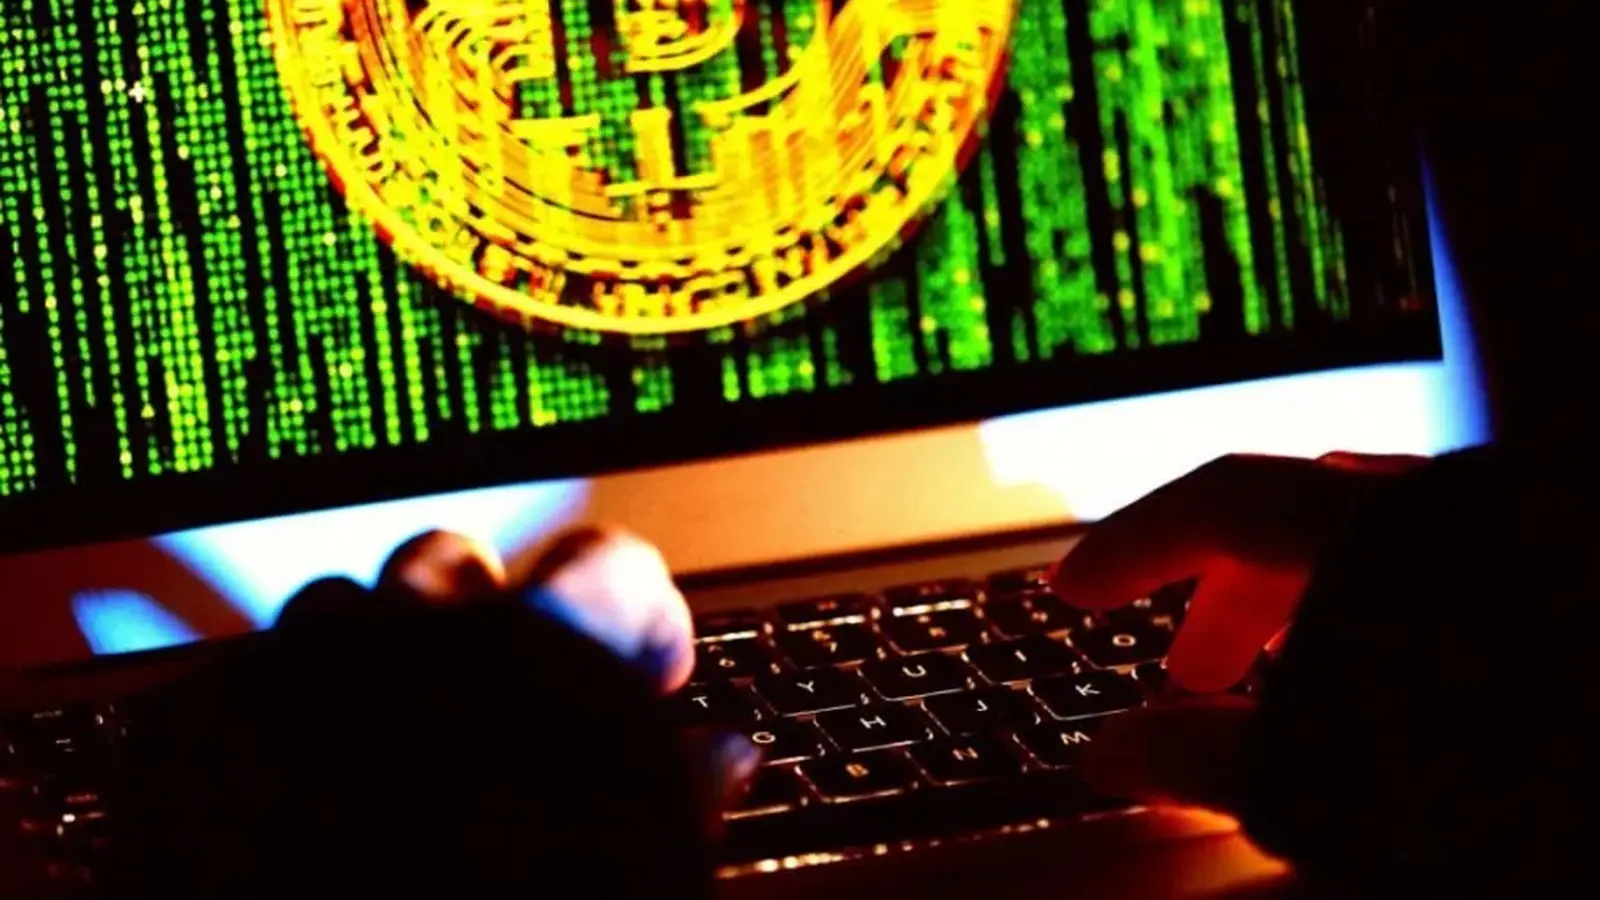
هکرها بیش از ۱۱۰ میلیون دلار بیتکوین را از هزاران کیفپول سرد مرتبط با شرکت کانادایی کوینکایت سرقت کردهاند، که خطرات مداوم در سازوکارهای خودنگهداری و اکوسیستم کیفپولهای سختافزاری را نشان میدهد. با وجود اینکه کاربران کلیدهای سختافزاری فیزیکی داشتند و فکر میکردند وجوهشان ایمن است، مهاجمان با سوءاستفاده از یک آسیبپذیری نرمافزاری که امکان بازسازی عبارات بازیابی را فراهم میکرد، به کیفپولها دسترسی پیدا کردند.
زمانبندی و دامنه نقض
بر اساس گزارشهای عمومی، یک قربانی به نام جاناتان گودمن گفت هر سه کیفپول سرد او در بازهای هفت دقیقهای خالی شدهاند، بین ساعت ۹:۳۶ تا ۹:۴۳ شب در ۲۹ ژوئیه. گروه تحقیقاتی گالکسی ریسرچ برآورد میکند حدود ۱۱۰ میلیون دلار بیتکوین هفته گذشته از حدود ۵۰۰۰ کیفپول خارج شده است و این رقم تا دوشنبه بعدی به دستکم ۷۳۰۰ کیفپول افزایش یافت. این حادثه شکافهای سیستمی امنیتی در صنعت غیرمتمرکز رمز ارز را برجسته میکند.
نحوه بازسازی عبارات بازیابی توسط مهاجمان
کوینکایت به مشتریان هشدار داد که در تاریخ ۳۰ ژوئیه مهاجمان از یک باگ نرمافزاری برای بازسازی عبارات بازیابی سوءاستفاده میکردند، عباراتِ حفظی که بهعنوان کلیدهای اصلی برای کیفپولهای سرد یا آفلاین عمل میکنند. با بازسازی این عبارات، مهاجمان میتوانستند حفاظهای کیفپول سختافزاری را دور زده و بیتکوین را از کیفپولهایی که تصور میشد امن هستند منتقل کنند.

واکنش شرکت و تحقیقهای جاری
کوینکایت اعلام کرده در حال همکاری با کاربران متاثر و راهاندازی یک ممیزی امنیتی در سطح اکوسیستم است. این شرکت در جریان بررسیها از مدلهای پیشرفته مبتنی بر هوش مصنوعی استفاده میکند و ادعا دارد این بازبینیها تاکنون چندین باگ بحرانی در اجزای نرمافزاری کلیدی را کشف کردهاند. کوینکایت از ارائه برآورد دقیق خسارت خودداری کرده و ارزیابی کامل زیان را به زمان دیگری موکول کرده است.
پیامدهای حقوقی و عملیاتی
در نتیجه تعهدات قانونی و نیاز به نگهداری شواهد برای امکان طرح دعاوی، کوینکایت حذف خودکار دادههای کاربری را موقتاً متوقف کرده است؛ آن سوابق تا اطلاع ثانوی نگهداری خواهند شد. این اقدام با هدف پشتیبانی از تحقیقات و هرگونه ادعای حقوقی آینده توسط قربانیان صورت گرفته است.
کارهایی که کاربران اکنون باید انجام دهند
کاربران باید فرض کنند کیفپولهای در معرض خطر ممکن است به خطر افتاده باشند. اقدامات پیشنهادی شامل انتقال موجودیهای باقیمانده به کیفپولهای سختافزاری جدید با عبارات بازیابی تازه که در محیطی امن تولید شدهاند، استفاده از تنظیمات امضای چندگانه، و مانیتورینگ آدرسهای بلاکچین برای فعالیتهای مشکوک است. این نقض یادآور روشنی است که حتی کیفپولهای سختافزاری و ذخیرهسازی سرد نیز به یکپارچگی نرمافزاری قوی و مدیریت امن عبارات بازیابی وابستهاند.

نظر بگذارید
نظرات
هنوز نظری ثبت نشده. اولین نفر باشید.