هکرهای مرتبط با کره شمالی متهم به سرقت ۴۰۰ میلیون دلار ارز دیجیتال
مقامات آمریکایی میگویند بازیگران سایبری پیشرفته مرتبط با کره شمالی با سوءاستفاده از تماسهای ویدیویی جعلی و سرقت هویت بیش از ۴۰۰ میلیون دلار ارز دیجیتال را به سرقت بردهاند. افبیآی و وزارت دادگستری این کارزار را «فیساستیلر» نامیدهاند و هشدار دادهاند که بهطور ویژه متخصصان کریپتو و وب۳ را هدف میگیرد، از جمله توسعهدهندگان و نگهدارندگان متنباز که روی پروژههای بلاکچین کار میکنند.
نحوه عملکرد فیساستیلر: مهندسی اجتماعی همراه با بدافزار
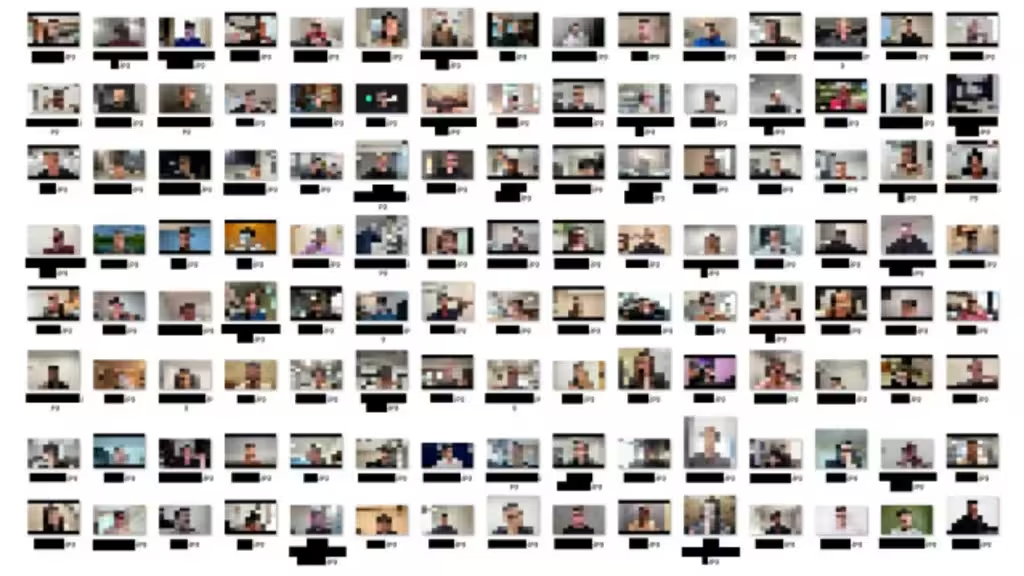
به گفته محققان، مهاجمان از حسابهای شبکههای اجتماعی بهسرقترفته یا جعلی برای فریب قربانیان و دعوت آنها به تماسهای ویدیویی که ظاهراً مشروع به نظر میرسند استفاده میکنند. جلسات جعلی روی نسخههای تقلبی پلتفرمهای مورد اعتماد مانند مایکروسافت تیمز، زوم و گوگل میت قرار میگیرند. در بسیاری از موارد، فیلمهای پیشضبطشده از آشنایان یا همکاران پخش میشود تا تماس واقعی جلوه کند و همزمان صدای تماس عمداً مختل میگردد.
قربانیان پیامی روی صفحه میبینند که از آنها میخواهد برای «رفع مشکل صوتی» روی یک لینک کلیک کنند. آن لینک ظاهراً بیخطر در نهایت بدافزاری را روی دستگاه هدف نصب میکند. نرمافزار مخرب فهرست مخاطبین را برداشت، برنامههای نصبشده را اسکن و امکان گسترش حمله به قربانیان دیگر در شبکه قربانی را برای مهاجمان فراهم میکند.
مقامات آمریکایی میگویند عاملان همچنین این گفتوگوهای مهندسیشده را بهطور مخفیانه ضبط و ویدئوی ضبطشده را برای فریب اهداف جدید بازاستفاده میکنند و چرخهای از فریب را ایجاد مینمایند. افبیآی فیساستیلر را یک «عملیات مهندسی اجتماعی بسیار مؤثر» توصیف کرده که حتی میتواند کاربران فنی و با تجربه را نیز فریب دهد.
ارتباط با نقضهای بزرگ کریپتو و تأمین مالی برنامههای غیرقانونی
هشدار فیساستیلر پس از آن منتشر شد که آژانسهای آمریکایی بهطور عمومی نسبت به نقش گروههای مرتبط با کره شمالی در یکی از بزرگترین سرقتهای ثبتشده کریپتو هشدار دادند: نقض ۶.۳ میلیارد دلار در بایننس که شامل مصاحبههای استخدامی جعلی بوده است. پیونگیانگ چنین اتهاماتی را رد کرده است، اما مقامات آمریکایی میگویند داراییهای دیجیتال سرقتشده برای تأمین مالی برنامههای تسلیحاتی ممنوعه و سایر فعالیتهای غیرقانونی استفاده میشود.
این الگو خطرات مستمر برای امور مالی غیرمتمرکز (دیفای)، پروژههای بلاکچین و صرافیهای متمرکز را برجسته میکند. مهاجمان تمرکز خود را بر توسعهدهندگان وب۳، شرکتکنندگان در حکمرانی و هر کسی که دسترسی ویژه به کیفپولها، کلیدهای خصوصی یا سیستمهای استقرار دارد قرار میدهند.
اقدامات کاهش ریسک و بهترین شیوهها برای کاربران و سازمانهای کریپتو
کارشناسان امنیتی چند دفاع عملی در برابر طرحهای مشابه فیساستیلر را توصیه میکنند:
- پیش از پیوستن به تماسهای ویدیویی ناخواسته، هویت تماسگیرنده را از طریق کانالهای ثانویه تأیید کنید.
- در جلسات تأییدنشده از کلیک کردن روی لینکها خودداری کنید؛ از محافظت سطح دستگاه و سیستمهای تشخیص نقطهپایانی استفاده کنید.
- برای حسابهای صرافی و کیفپول، احراز هویت چندعاملی را فعال و از کلیدهای سختافزاری امنیتی بهره ببرید.
- کلیدهای حساس را در والتهای سختافزاری ایزوله و دسترسی به ابزارهای ساخت و استقرار را محدود کنید.
- تیمها را درباره تاکتیکهای مهندسی اجتماعی آموزش دهید و تمرینهای امنیتی منظم اجرا کنید.
با گسترش پذیرش داراییهای دیجیتال، پیچیدگی حملات هدفمند نیز افزایش مییابد. پروژههای بلاکچین، صرافیها و دارندگان فردی ارز دیجیتال باید خطر مهندسی اجتماعی و بدافزار را بهعنوان بخشی مرکزی از وضعیت امنیتی خود در نظر بگیرند تا از سرمایه، کد و اعتماد جامعه محافظت کنند.

.avif)
نظر بگذارید
نظرات
هنوز نظری ثبت نشده. اولین نفر باشید.